La direttiva NIS2 porta la sicurezza informatica nelle decisioni strategiche delle imprese. Per l’ACN, sviluppare competenze è fondamentale per riconoscere i rischi, prevenire gli incidenti e proteggere la continuità delle attività.
La cybersicurezza riguarda chi gestisce reti, sistemi informatici e dati. E riguarda anche chi prende decisioni.
Un attacco informatico può interrompere la produzione, bloccare servizi, compromettere informazioni e danneggiare i rapporti con clienti e fornitori.
La Relazione annuale al Parlamento 2025 dell’Agenzia per la cybersicurezza nazionale (ACN), presentata nel maggio 2026, fotografa un fenomeno in crescita.
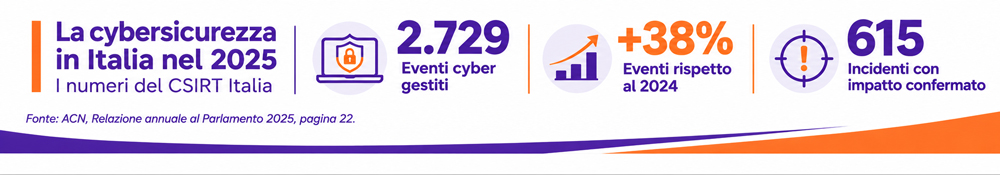
Numeri che ricordano quanto sia importante proteggere tanto i sistemi digitali, quanto la capacità delle imprese di lavorare e garantire continuità nel tempo.
La NIS2 porta la cybersicurezza ai vertici aziendali
La direttiva europea NIS2, recepita in Italia con il Decreto legislativo 138/2024, introduce un cambiamento importante: la gestione dei rischi informatici diventa parte integrante della governance aziendale.
L’articolo 23 del decreto attribuisce precise responsabilità agli organi di amministrazione e direttivi delle organizzazioni soggette alla normativa.
In particolare, i vertici devono:
- Approvare le modalità di attuazione delle misure di gestione dei rischi informatici.
- Supervisionare l’applicazione degli obblighi di sicurezza.
- Seguire una formazione specifica per acquisire le conoscenze necessarie a comprendere e valutare i rischi.
- Promuovere la formazione dei dipendenti, favorendo la diffusione delle competenze all’interno dell’organizzazione.
Non basta quindi affidare la sicurezza informatica a un responsabile tecnico. Chi guida un’impresa deve essere in grado di comprendere le minacce, valutare le misure adottate e verificarne l’efficacia.
La responsabilità della cybersicurezza riguarda anche la qualità delle decisioni aziendali.
Formare le persone significa rafforzare la sicurezza
La Relazione ACN dedica particolare attenzione allo sviluppo delle competenze e alla diffusione della cultura della cybersicurezza.
Nel 2025, attraverso la collaborazione con la Scuola nazionale dell’amministrazione, l’Agenzia ha realizzato percorsi formativi che hanno coinvolto oltre 1.200 partecipanti delle amministrazioni pubbliche.
I programmi hanno affrontato la gestione del rischio, la continuità dei servizi, la protezione dei dati e le nuove sfide dell’intelligenza artificiale.
Un’esperienza rivolta al settore pubblico, ma che evidenzia un principio valido anche per le imprese: la formazione non serve soltanto a conoscere le minacce, ma a sviluppare la capacità di affrontarle.
Un dipendente deve saper riconoscere una comunicazione sospetta. Un responsabile deve comprendere quali informazioni proteggere. Un amministratore deve poter valutare se l’organizzazione è adeguatamente preparata.
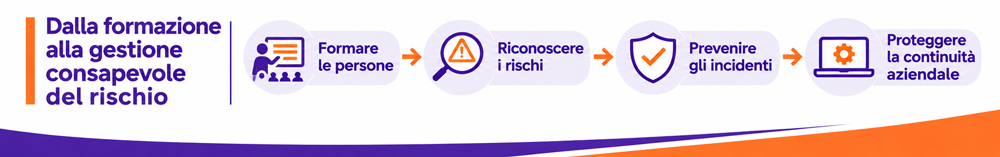
La formazione diventa così uno strumento fondamentale di prevenzione, capace di coinvolgere ogni livello dell’organizzazione secondo le rispettive responsabilità.
Dalla conformità normativa alla cultura della sicurezza
La NIS2 riguarda specifiche categorie di organizzazioni, individuate secondo i criteri previsti dalla normativa. Ma la sicurezza digitale interessa tutte le imprese, indipendentemente dalle dimensioni e dagli obblighi applicabili.
Proteggere dati e sistemi significa anche conoscere le vulnerabilità, definire responsabilità e prepararsi a gestire eventuali incidenti.
Per questo la formazione non può esaurirsi in un corso occasionale. Deve diventare un percorso continuo, aggiornato rispetto all’evoluzione delle tecnologie e delle minacce informatiche.
L’intelligenza artificiale rende questa esigenza ancora più attuale: l’adozione di nuovi strumenti richiede competenze per proteggere le informazioni, valutare i rischi e mantenere il controllo sulle decisioni.
La cybersicurezza si costruisce con la tecnologia, ma si governa attraverso le competenze e le decisioni delle persone.
Per le imprese significa passare dalla semplice conformità normativa a una cultura della sicurezza che rafforza la capacità di prevenire i rischi e garantire la continuità operativa.
EKO365 affianca le aziende nei percorsi di adeguamento alla normativa NIS2, aiutandole a comprendere gli obblighi applicabili, individuare le priorità e rafforzare la gestione dei rischi informatici.
Perché la sicurezza digitale è una responsabilità condivisa e una componente della buona governance aziendale.