Due gravi vulnerabilità di PHP mettono a rischio la sicurezza di siti e applicazioni web. Il caso richiama l’attenzione sulla prevenzione, sulla gestione dei rischi informatici e sulle responsabilità delle imprese.
Una vulnerabilità nel software che fa funzionare un sito web può diventare una porta d’accesso ai sistemi informatici di un’azienda.
È quanto emerge dal caso PHP2Shell, il nome attribuito a due gravi vulnerabilità individuate in PHP, uno dei linguaggi di programmazione più utilizzati per realizzare siti e applicazioni web.
Le vulnerabilità, identificate con i codici CVE-2026-109618 e CVE-2026-109619, sono state rese pubbliche il 21 ottobre 2026, insieme agli aggiornamenti necessari per correggerle. In determinate condizioni possono consentire a un soggetto esterno di eseguire operazioni non autorizzate sui server, anche senza possedere credenziali di accesso.
Il 26 ottobre, la CISA statunitense ha inserito entrambe le vulnerabilità nel proprio catalogo di quelle attivamente sfruttate.
Il caso richiama una questione fondamentale: la sicurezza informatica dipende da
- la capacità di conoscere le tecnologie utilizzate;
- individuare tempestivamente le vulnerabilità;
- intervenire per proteggere dati e servizi aziendali.
PHP2Shell: cosa è successo e perché riguarda le imprese
PHP è una tecnologia utilizzata da numerosi siti web, portali aziendali, piattaforme di commercio elettronico e applicazioni digitali. Anche sistemi molto diffusi, come WordPress, Drupal e Joomla, possono utilizzarla per il proprio funzionamento.
Le vulnerabilità PHP2Shell interessano direttamente il linguaggio PHP. Questo significa che un sito potrebbe risultare esposto anche quando la piattaforma utilizzata per gestirlo è aggiornata, se la versione di PHP installata sul server presenta una delle vulnerabilità individuate.
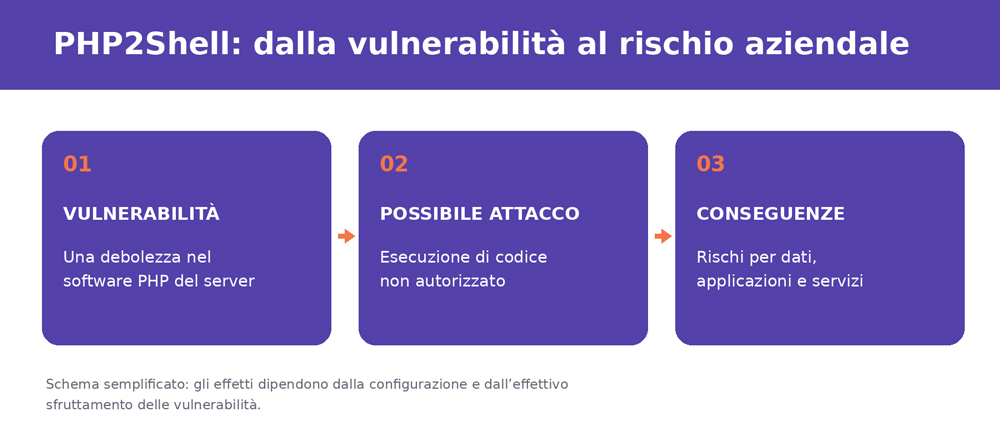
Gli aggiornamenti correttivi sono già disponibili. Per le organizzazioni diventa quindi prioritario verificare quali sistemi utilizzano PHP, controllare le versioni installate e accertare che siano state applicate le correzioni necessarie.
La verifica deve coinvolgere anche i fornitori esterni ai quali molte imprese affidano la gestione dei siti e delle infrastrutture digitali.
Il rapporto ACN: la sicurezza informatica richiede prevenzione continua
Il caso PHP2Shell si inserisce in uno scenario nel quale la gestione delle vulnerabilità assume un’importanza crescente.
Secondo l’Operational Summary di settembre 2026, pubblicato dall’Agenzia per la Cybersicurezza Nazionale (ACN), in Italia sono stati rilevati:
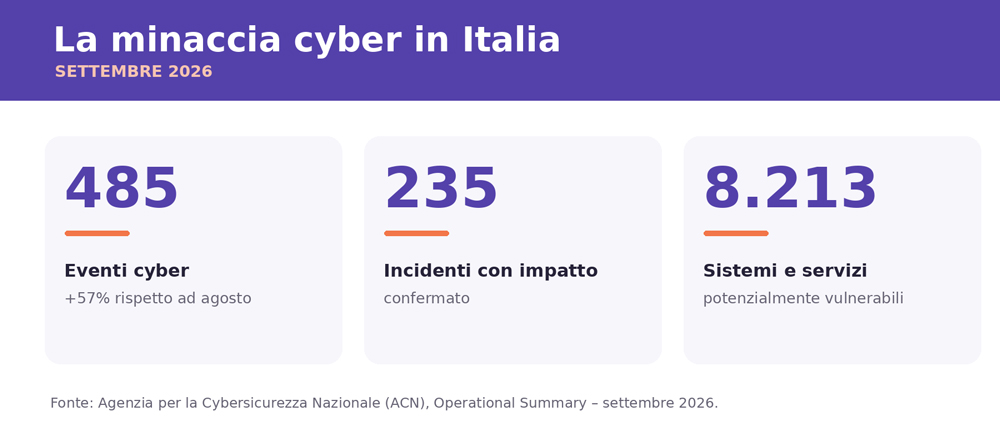
ACN evidenzia inoltre che lo sfruttamento delle vulnerabilità informatiche è risultato il principale vettore di accesso iniziale negli eventi analizzati.
L’Agenzia precisa che l’aumento delle segnalazioni è legato anche alla maggiore capacità di rilevazione e ai nuovi obblighi di notifica introdotti dalla NIS2.
Il rapporto, riferito al mese precedente alla divulgazione di PHP2Shell, offre un quadro utile per comprendere il problema: le vulnerabilità dei sistemi digitali rappresentano un rischio importante, che richiede monitoraggio, aggiornamenti e capacità di risposta.
Dalla sicurezza informatica alla governance aziendale
PHP2Shell evidenzia un aspetto spesso sottovalutato: la protezione delle infrastrutture digitali riguarda anche l’organizzazione e la gestione dell’impresa.
Conoscere i sistemi utilizzati, definire le responsabilità, verificare le attività dei fornitori e stabilire procedure di aggiornamento e controllo sono elementi essenziali di una gestione consapevole dei rischi informatici.
Questa impostazione è coerente con la direttiva europea NIS2, recepita in Italia con il Decreto legislativo 138/2024, che rafforza gli obblighi di gestione dei rischi e le responsabilità degli organi di amministrazione e direzione per le organizzazioni comprese nel suo ambito di applicazione.
La prevenzione rimane comunque una buona pratica per tutte le imprese, indipendentemente dagli specifici obblighi normativi.
EKO365: accompagnare le imprese nella gestione dei rischi informatici
La crescente complessità delle minacce informatiche richiede alle imprese un approccio strutturato, capace di integrare competenze tecniche, procedure organizzative e responsabilità di governance.
EKO365 affianca le imprese nei percorsi di adeguamento alla normativa NIS2, supportandole nella comprensione dei requisiti applicabili, nell’organizzazione delle responsabilità e nella definizione di procedure e misure per la gestione dei rischi informatici.
L’obiettivo è aiutare le organizzazioni a sviluppare una maggiore consapevolezza dei rischi digitali e a integrare la cybersicurezza nei propri processi di gestione.
Proteggere un’impresa significa anche conoscere le proprie vulnerabilità e costruire le condizioni per affrontarle tempestivamente.
Contatta EKO365 per approfondire gli obblighi NIS2 e valutare il percorso di sicurezza informatica più adatto alla tua organizzazione.