L’intelligenza artificiale entra nei processi delle PMI. Competenze, regole e sicurezza trasformano strumenti come Copilot in valore, mentre l’AI Act richiama le imprese alla responsabilità.
Un dipendente affida a un chatbot un contratto riservato. Un collega usa un dato generato dall’AI per preparare un’offerta. Il responsabile IT scopre applicazioni attivate in autonomia. L’intelligenza artificiale è entrata in azienda, spesso prima delle decisioni che dovrebbero governarla.
È qui che l’AI literacy diventa strategica: permette di comprendere i sistemi, valutarne gli output, proteggere le informazioni e assumere decisioni consapevoli. Per una PMI significa collegare innovazione, sicurezza e responsabilità.
AI literacy: una competenza oltre il prompt
Il framework Empowering Learners for the Age of AI, pubblicato nel giugno 2026 da OCSE e Unione europea per la scuola, offre una definizione utile anche alle imprese. L’AI literacy riunisce conoscenze, abilità e atteggiamenti per comprendere l’AI, valutarne i risultati e utilizzarla in modo etico.
I quattro domini — interagire, creare, distribuire i compiti tra persona e macchina, orientare i sistemi — aiutano a passare dall’uso spontaneo a un impiego governato.
Saper scrivere un prompt efficace rappresenta una parte del percorso.
La competenza emerge soprattutto nelle domande che lo accompagnano: quali dati può ricevere il sistema? Quali fonti alimentano la risposta? Chi verifica l’output? Quali effetti può produrre un errore? A chi spetta la decisione finale?
I cinque nodi pratici per le PMI
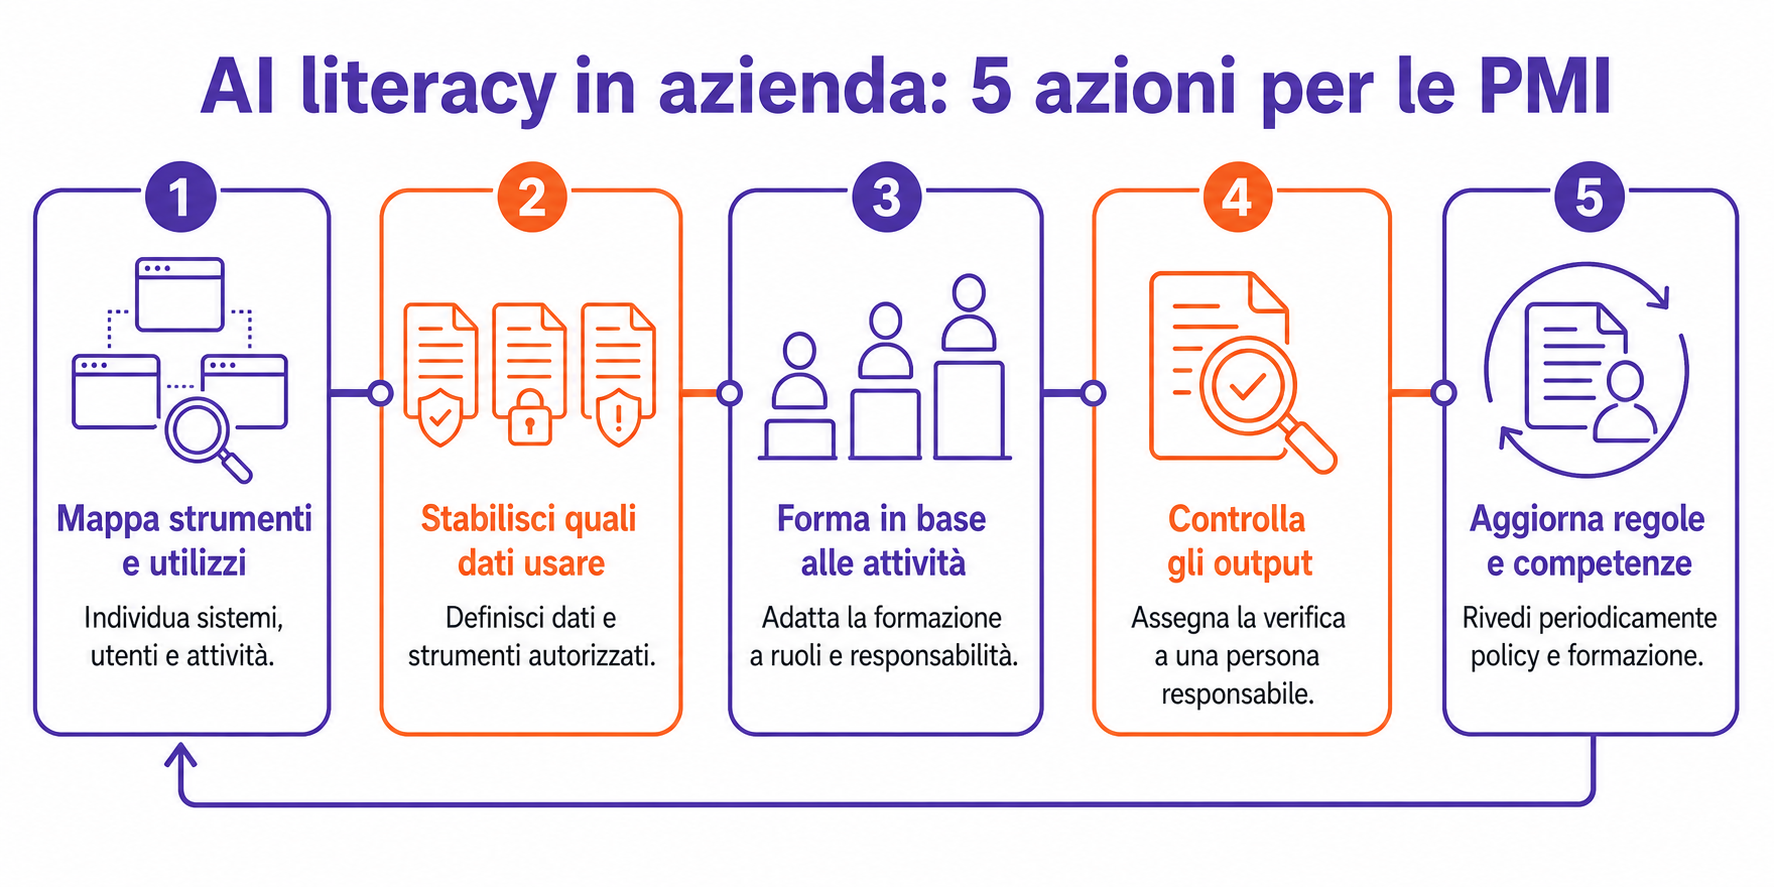
Un percorso aziendale di AI literacy può partire da cinque azioni concrete.
- Mappare strumenti e utilizzi. Il primo passo consiste nel capire quali sistemi di AI sono presenti in azienda, chi li usa e per svolgere quali attività: scrivere testi, analizzare dati, riassumere riunioni, creare immagini o automatizzare processi. La ricognizione comprende anche gli strumenti scelti autonomamente dai dipendenti.
- Stabilire quali dati possono essere utilizzati. Informazioni pubbliche, documenti interni, dati personali e contenuti riservati richiedono cautele diverse. L’impresa deve indicare con esempi chiari quali materiali possono essere caricati nei sistemi di AI e quali strumenti sono autorizzati per trattarli.
- Formare le persone in base alle attività svolte. Tutti devono conoscere opportunità, limiti e regole essenziali. Chi configura Copilot, gestisce gli accessi, sviluppa automazioni o seleziona i fornitori ha bisogno di competenze più specifiche su sicurezza, privacy e responsabilità.
- Decidere chi controlla gli output. Ogni contenuto generato dall’AI deve avere una persona responsabile della verifica. Il livello di controllo cresce con l’impatto: una bozza interna richiede cautele diverse da un documento destinato a un cliente o da una valutazione che riguarda lavoratori e collaboratori.
- Aggiornare regole e competenze. Funzioni, strumenti e rischi cambiano rapidamente. Revisioni periodiche delle policy, brevi momenti formativi e un canale per segnalare errori, dubbi o incidenti aiutano a mantenere efficace la governance dell’AI.
L’AI Act porta la competenza nella governance
L’articolo 4 dell’AI Act richiede a fornitori e utilizzatori professionali di adottare misure che favoriscano l’AI literacy del personale e delle persone che operano per loro conto. L’ambito può comprendere collaboratori, prestatori di servizi e, in alcuni casi, clienti.
L’obbligo riguarda anche impieghi comuni: le FAQ citano l’uso di ChatGPT per testi pubblicitari o traduzioni e rischi come le allucinazioni. Dopo le modifiche del luglio 2026, ciascuna organizzazione calibra le misure su competenze, contesto e rischi.
La forma può cambiare: corsi, workshop, guide, affiancamento e aggiornamenti. La Commissione esclude l’obbligo di certificati e indica la possibilità di conservare un registro interno. Annotare destinatari, contenuti e date rende il percorso verificabile.
L’AI funziona dentro un ambiente sicuro
La qualità dell’uso dipende anche dall’ambiente digitale. In Microsoft 365, identità, autorizzazioni, classificazione dei documenti, policy di condivisione e qualità dei dati incidono su ciò che Copilot può trovare, elaborare e restituire. Competenze e configurazione tecnica diventano due parti dello stesso presidio.
Per EKO365 questo principio si traduce in attività concrete: verificare configurazioni e accessi, analizzare le modalità di condivisione dei dati, individuare i casi d’uso dell’AI e affiancare alla componente tecnica regole e formazione adeguate. È attraverso questa integrazione tra persone, processi e ambiente Microsoft 365 che l’AI literacy entra nella pratica quotidiana e rafforza la sicurezza dell’organizzazione.