L’Agenzia per la cybersicurezza nazionale pubblica il Vademecum NIS con il calendario degli adempimenti. Registrazione, aggiornamento dei dati, gestione dei rischi, incidenti e misure di sicurezza: ecco cosa devono fare i soggetti NIS e quando.
La normativa NIS è entrata nella fase operativa. Per imprese e Pubbliche amministrazioni interessate, conoscere gli obblighi è ormai solo il primo passo: occorre sapere cosa fare, rispettare le scadenze e riuscire a dimostrare nel tempo le attività svolte.
Per aiutare le organizzazioni, a settembre 2026 l’Agenzia per la cybersicurezza nazionale (ACN) ha pubblicato il nuovo Vademecum NIS – Indicazioni di carattere generale e calendario degli adempimenti. Un documento breve e molto operativo che mette ordine tra scadenze annuali, obblighi una tantum e attività collegate all’anno di inserimento nell’elenco dei soggetti NIS.
Vediamo, quindi, quali sono i principali adempimenti NIS e quali scadenze devono tenere sotto controllo le organizzazioni.
NIS2 in Italia: cosa prevede il decreto NIS
Dal 16 ottobre 2024 è in vigore il nuovo quadro normativo italiano derivante dalla direttiva europea NIS2, recepita con il decreto legislativo 4 settembre 2024, n. 138, il cosiddetto decreto NIS. L’obiettivo è rafforzare il livello di sicurezza informatica di imprese e Pubbliche amministrazioni, aumentando la capacità delle organizzazioni di prevenire, gestire e comunicare gli incidenti informatici. L’ACN è l’Autorità nazionale competente NIS.
Il nuovo quadro amplia il campo di applicazione rispetto alla precedente disciplina e rafforza gli obblighi relativi alla gestione dei rischi informatici, alle misure di sicurezza, alla notifica degli incidenti e alla responsabilità degli organi di amministrazione e direttivi.
I 6 principali adempimenti NIS
Il Vademecum ACN individua sei grandi aree di adempimento che un soggetto NIS deve governare:
- registrazione e aggiornamento della registrazione;
- trasmissione e aggiornamento delle informazioni;
- obblighi degli organi di amministrazione e direttivi;
- misure di gestione dei rischi per la sicurezza informatica;
- notifica degli incidenti;
- elencazione e categorizzazione delle attività e dei servizi.
Questi adempimenti non hanno tutti la stessa scadenza. Alcuni devono essere ripetuti ogni anno. Altri dipendono dall’anno in cui l’organizzazione è stata inserita nell’elenco dei soggetti NIS. Ecco quindi il calendario da tenere a portata di mano.
Calendario NIS: tutte le principali scadenze
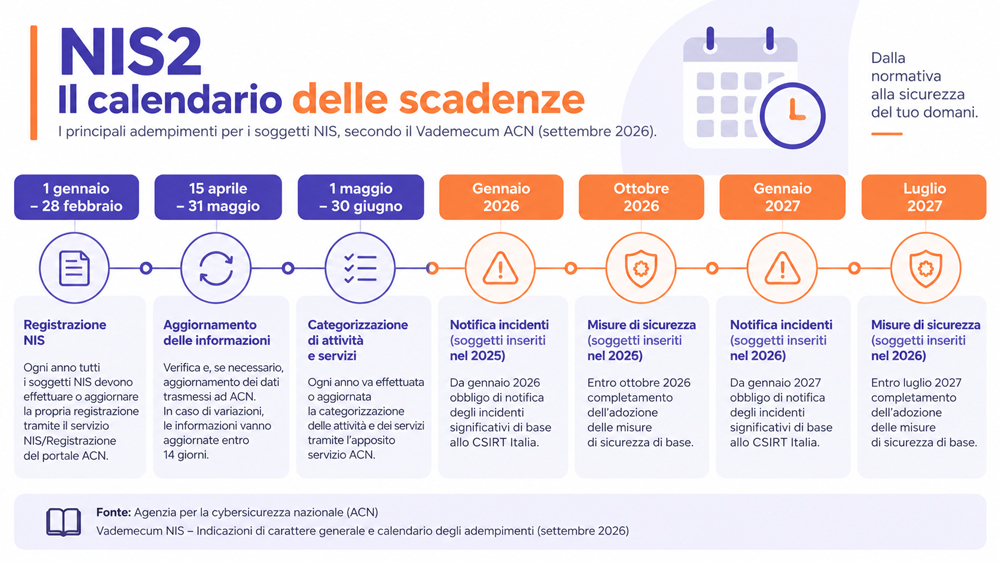
- 1° gennaio – 28 febbraio | Registrazione NIS – Ogni anno tutti i soggetti NIS devono effettuare o aggiornare la propria registrazione, presentando una nuova dichiarazione attraverso il servizio NIS/Registrazione del portale ACN. Entro il 14 aprile, i soggetti che hanno completato la procedura ricevono la comunicazione relativa all’inserimento, alla permanenza o all’espunzione dall’elenco dei soggetti NIS.
- 15 aprile – 31 maggio | Aggiornamento delle informazioni – In questa finestra tutti i soggetti NIS devono verificare e, se necessario, aggiornare le informazioni trasmesse all’Autorità. Attenzione però: l’aggiornamento non è soltanto annuale. Quando una delle informazioni comunicate cambia, il soggetto deve aggiornarla tempestivamente e comunque entro 14 giorni dalla modifica.
- 1° maggio – 30 giugno | Categorizzazione di attività e servizi – Ogni anno deve essere effettuata o aggiornata anche la categorizzazione delle attività e dei servizi attraverso l’apposito servizio ACN. La categorizzazione ha una funzione precisa: attraverso un’analisi di impatto semplificata e un modello armonizzato consente di determinare obblighi di sicurezza proporzionati alle attività e ai servizi dell’organizzazione.
NIS 2026: attenzione a incidenti e misure di sicurezza
Il Vademecum ACN chiarisce anche una distinzione fondamentale legata all’anno di ingresso nell’elenco NIS.
Per i soggetti inseriti nell’elenco nel 2025:
- da gennaio 2026 è previsto l’obbligo di notifica degli incidenti significativi di base allo CSIRT Italia;
- entro ottobre 2026 deve essere completata l’adozione delle misure di sicurezza di base.
Per i soggetti inseriti nell’elenco nel 2026:
- la notifica degli incidenti significativi di base parte da gennaio 2027;
- l’adozione delle misure di sicurezza di base deve essere completata entro luglio 2027.
Questo significa che la data di ingresso nell’elenco NIS incide direttamente sul calendario operativo dell’organizzazione.
Quali informazioni devono essere mantenute aggiornate?
Uno degli aspetti più utili del Vademecum ACN è l’elenco delle informazioni che il soggetto NIS deve condividere e mantenere aggiornate.
Tra queste rientrano:
- dati anagrafici e contatti dell’organizzazione;
- rappresentante legale e procuratori generali;
- punto di contatto e relativo sostituto;
- referente CSIRT ed eventuali sostituti;
- componenti degli organi di amministrazione e direttivi;
- servizi soggetti alla disciplina NIS offerti nell’Unione europea, ove applicabile;
- indirizzi IP statici pubblici e nomi di dominio;
- accordi di condivisione delle informazioni;
- fornitori rilevanti.
Ed è proprio qui che emerge uno dei temi centrali della NIS2: la cybersicurezza deve essere gestita come un processo organizzativo, con informazioni, responsabilità, fornitori, attività e controlli costantemente aggiornati.
Punto di contatto e referente CSIRT: chi fa cosa?
Anche i ruoli devono essere definiti con precisione. Con la prima registrazione il soggetto NIS designa il punto di contatto, cioè la persona fisica incaricata di curare l’attuazione delle disposizioni NIS per conto dell’organizzazione. È questa figura che accede ai servizi NIS, effettua la registrazione e mantiene il rapporto con l’Autorità nazionale competente.
Con la prima trasmissione delle informazioni vengono inoltre designati il sostituto del punto di contatto, il referente CSIRT e i suoi eventuali sostituti. Ruoli, responsabilità e flussi informativi diventano quindi parte integrante della gestione della conformità.
Checklist NIS: cosa dovrebbe fare oggi un’organizzazione?
Il Vademecum ACN può essere tradotto in una semplice checklist operativa.
Verifica subito se:
- la registrazione NIS è stata effettuata o aggiornata nei termini;
- punto di contatto, sostituto e referente CSIRT sono stati correttamente individuati;
- le informazioni comunicate ad ACN sono complete e aggiornate;
- esiste un processo per aggiornarle entro 14 giorni in caso di variazioni;
- attività e servizi sono stati correttamente elencati e categorizzati;
- fornitori rilevanti, indirizzi IP e domini sono censiti;
- sono state individuate e implementate le misure di gestione del rischio applicabili;
- esiste una procedura per riconoscere e notificare gli incidenti;
- gli organi di amministrazione e direttivi conoscono le proprie responsabilità;
- scadenze, documenti, responsabilità e attività svolte sono tracciati nel tempo.
Ed è proprio l’ultimo punto a fare la differenza.
Dalla checklist alla gestione: il ruolo di EKO365 nella conformità NIS2
Rispettare la NIS2 significa gestire un processo continuativo, nel quale persone, responsabilità, rischi, fornitori, misure di sicurezza, documenti e scadenze devono rimanere sotto controllo. Per questo un foglio di calcolo o una serie di documenti separati rischiano di diventare rapidamente insufficienti.
EKO365 consente di trasformare gli obblighi NIS in un percorso organizzato e verificabile, centralizzando le informazioni necessarie alla gestione della conformità e aiutando l’impresa a monitorare attività, responsabilità, documentazione e scadenze.
Il vantaggio è passare dalla domanda “abbiamo fatto questo adempimento?” alla possibilità di sapere cosa è stato fatto, da chi, quando e quale attività deve essere completata successivamente. Perché la cybersicurezza richiesta dalla NIS2 riguarda sempre più la governance dell’organizzazione.
E governare significa conoscere, pianificare, assegnare responsabilità, documentare e verificare. Con EKO365, tutto questo può diventare un processo strutturato, anziché una rincorsa alla prossima scadenza.