L’Europa prova a ridurre il divario con le nuove regole sull’e-evidence, mentre per le imprese cresce l’importanza della resilienza informatica. Prevenire gli attacchi non basta più: bisogna essere pronti a reagire e ripartire.
Un attacco informatico può iniziare, diffondersi e produrre danni in pochi minuti.
Identificare i responsabili, raccogliere le prove e intervenire attraverso autorità e sistemi giudiziari di Paesi diversi richiede inevitabilmente tempi molto più lunghi.
È questo il velocity gap, il divario di velocità che Europol individua analizzando l’evoluzione del cybercrime. Una distanza che riguarda le forze dell’ordine, ma che produce conseguenze molto concrete anche per le imprese. Perché, mentre le autorità cercano di individuare e perseguire chi ha condotto un attacco, l’organizzazione colpita deve continuare a lavorare. Deve proteggere i dati, contenere l’incidente, garantire i servizi essenziali e ripristinare i sistemi.
In una parola: deve essere resiliente.
Cos’è il velocity gap nel cybercrime
La criminalità informatica ha una caratteristica che la distingue da molti altri fenomeni criminali: la velocità. Infrastrutture distribuite tra diversi Paesi, servizi utilizzati in modo illecito, sistemi compromessi e possibilità di spostare rapidamente dati e attività rendono particolarmente complesso l’intervento delle autorità.
Dall’altra parte ci sono indagini che devono rispettare procedure precise: identificare le prove, conservarle, ottenere le autorizzazioni necessarie e, quando i dati si trovano in un altro Paese, attivare gli strumenti di cooperazione internazionale.
Non è quindi semplicemente una gara tecnologica tra criminali e investigatori.
È una differenza strutturale tra la rapidità dell’attacco e i tempi necessari per una risposta investigativa e giudiziaria. Ed è proprio questo divario a rendere ancora più importante la capacità delle organizzazioni di reagire autonomamente nelle prime fasi di un incidente.
L’Europa prova ad accelerare l’accesso alle prove digitali
Una risposta arriva dal nuovo sistema europeo per l’e-evidence, le prove elettroniche.
Dal 18 agosto 2026 è applicabile il Regolamento (UE) 2023/1543, che introduce gli ordini europei di produzione e di conservazione delle prove elettroniche. L’obiettivo è rendere più rapido l’accesso ai dati necessari nelle indagini penali quando sono coinvolti prestatori di servizi che operano in più Stati membri.
Il nuovo sistema prevede, in generale, un termine di 10 giorni per rispondere a un ordine europeo di produzione, che può scendere a 8 ore nei casi di emergenza. Gli ordini di conservazione consentono inoltre di preservare i dati per evitare che vengano cancellati prima che possano essere acquisiti.
È un cambiamento importante. Ma anche dieci giorni rappresentano un tempo molto diverso da quello nel quale può svilupparsi un attacco informatico. Ed è qui che il velocity gap diventa un problema aziendale.
Dalla cybersecurity alla cyber resilience
Per molto tempo la sicurezza informatica è stata raccontata soprattutto come capacità di impedire un attacco. Firewall, antivirus, controllo degli accessi, aggiornamenti e protezione delle reti rimangono fondamentali. Ma oggi la domanda da porsi è anche un’altra:
cosa succede se l’attacco riesce?
Quanto tempo serve per accorgersene? Chi deve intervenire? Quali sistemi devono essere isolati? Esistono copie di sicurezza utilizzabili? Quanto tempo occorre per ripristinare i servizi? Chi comunica con clienti, fornitori e autorità?
È qui che entra in gioco la resilienza informatica. Essere resilienti non significa accettare che gli attacchi siano inevitabili. Significa preparare l’organizzazione affinché un incidente non si trasformi automaticamente in una crisi capace di bloccare l’attività.
NIS2: prevenire non basta, bisogna essere pronti a reagire
È anche la direzione indicata dalla Direttiva NIS2, che ha ampliato il numero di organizzazioni coinvolte e rafforzato gli obblighi europei di gestione del rischio informatico.
La logica non riguarda soltanto le tecnologie utilizzate. Comprende la gestione degli incidenti, la continuità operativa e la gestione delle crisi, la sicurezza della catena di fornitura, la gestione delle vulnerabilità, la formazione e la consapevolezza delle persone.
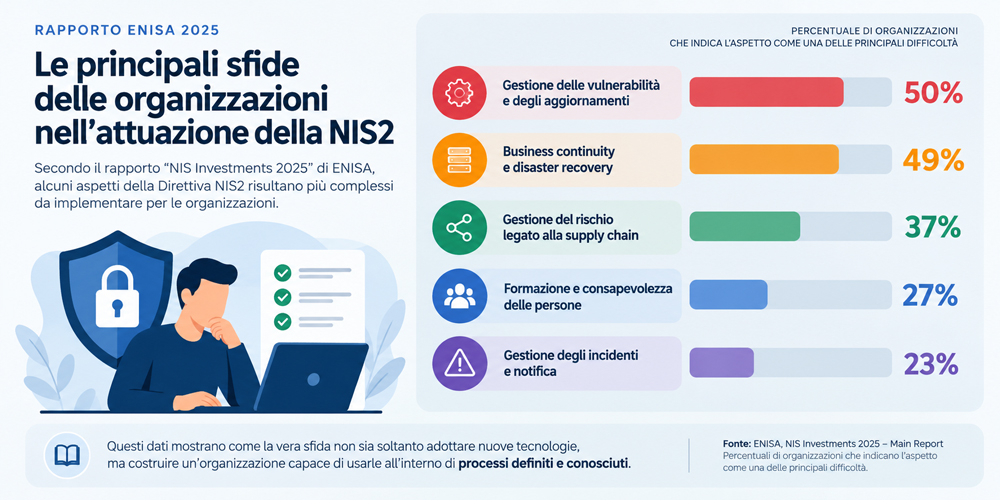
Non sorprende quindi che proprio alcuni di questi aspetti risultino tra i più complessi da mettere in pratica.
Secondo il rapporto NIS Investments 2025 di ENISA, il 50% delle organizzazioni intervistate indica tra le principali difficoltà la gestione delle vulnerabilità e degli aggiornamenti, il 49% la business continuity e il disaster recovery e il 37% la gestione del rischio legato alla supply chain. Numeri che mostrano come la vera sfida non sia soltanto acquistare strumenti di sicurezza, ma costruire un’organizzazione capace di usarli all’interno di processi definiti e conosciuti.
Il punto non è sapere se arriverà un attacco
Il velocity gap aiuta quindi a cambiare prospettiva.
Le autorità devono continuare a contrastare il cybercrime e l’Unione europea sta costruendo strumenti per rendere più veloce ed efficace la cooperazione.
Ma un’impresa non può basare la propria sicurezza sulla possibilità che qualcuno intervenga in tempo dopo un attacco.
Deve sapere cosa fare prima, durante e dopo un incidente.
Significa conoscere i propri rischi e le proprie vulnerabilità. Stabilire ruoli e responsabilità. Proteggere gli accessi. Aggiornare i sistemi. Preparare procedure di risposta agli incidenti. Verificare backup e piani di ripristino. Formare le persone. Testare periodicamente ciò che è stato predisposto.
La cybersecurity diventa così parte della continuità dell’impresa.
Da dove può partire un’impresa
È proprio su questo passaggio che EKO365 può affiancare le organizzazioni.
La conformità alla NIS2 non dovrebbe essere affrontata come un elenco di adempimenti da completare una volta per tutte. Può diventare l’occasione per capire quanto l’organizzazione sia realmente preparata ad affrontare un incidente informatico.
EKO365 supporta le imprese nell’analisi dei requisiti NIS2, nella valutazione dei rischi e delle vulnerabilità, nella definizione delle misure di sicurezza e delle procedure necessarie, fino alla costruzione di un percorso coerente di gestione della cybersecurity.
Perché davanti al velocity gap l’obiettivo non può essere correre più velocemente degli attaccanti.
L’obiettivo è essere preparati quando l’attacco arriva e sapere come reagire.